Carteiras Quentes, Frias e Web: Um Guia Prático de Segurança Cripto
Uma carteira não guarda moedas da mesma forma que uma carteira de couro guarda dinheiro. Seus ativos são registrados em uma blockchain; uma carteira gerencia as chaves ou permissões de assinatura usadas para controlá-los. Escolher uma carteira, portanto, é uma.
Guia educacional. Os exemplos são hipotéticos, não cotações ao vivo. Não constitui aconselhamento de investimento personalizado.
Uma carteira não guarda moedas da mesma forma que uma carteira de couro guarda dinheiro. Seus ativos são registrados em uma blockchain; uma carteira gerencia as chaves ou permissões de assinatura usadas para controlá-los. Escolher uma carteira, portanto, é uma decisão sobre quem pode autorizar transações, em quem você confia e como recuperar o acesso — não apenas qual aplicativo parece mais fácil.
Duas perguntas antes de escolher uma carteira
Primeiro, pergunte quem controla a assinatura. Com um serviço custodial, um provedor controla as chaves e você depende de suas políticas de saque, segurança e solvência. Com a autocustódia, você controla as credenciais de assinatura e assume o ônus da recuperação. Um login em uma exchange não é a mesma coisa que possuir as chaves de uma carteira on-chain.
Em seguida, pergunte como as credenciais de assinatura são protegidas. Uma carteira quente usa um ambiente conectado à internet. Uma configuração de armazenamento a frio mantém as chaves de assinatura offline; uma carteira de hardware pode proteger as chaves enquanto se comunica com um aplicativo companheiro online. Uma carteira web descreve uma interface, não uma garantia de segurança. Uma interface de navegador pode se conectar a uma carteira quente, uma carteira de hardware ou uma conta custodial.
Uma separação sensata de responsabilidades
Pense em uma carteira pequena do dia a dia e uma reserva separada. Uma carteira quente pode ser conveniente para interações frequentes, mas a conveniência aumenta a exposição a extensões maliciosas, phishing e aprovações perigosas. Uma reserva respaldada por hardware pode reduzir o risco de extração de chaves, mas não pode tornar uma transação segura se você aprovar o destinatário errado ou um contrato malicioso.
Não há alocação universalmente segura ou dispositivo livre de riscos. O design de recuperação, a autenticidade do dispositivo, as atualizações de software e a revisão cuidadosa das transações são importantes. Os recursos das carteiras variam: algumas carteiras mais recentes usam chaves de passagem ou outros mecanismos de recuperação em vez de uma frase semente convencional.
Configure a autocustódia passo a passo
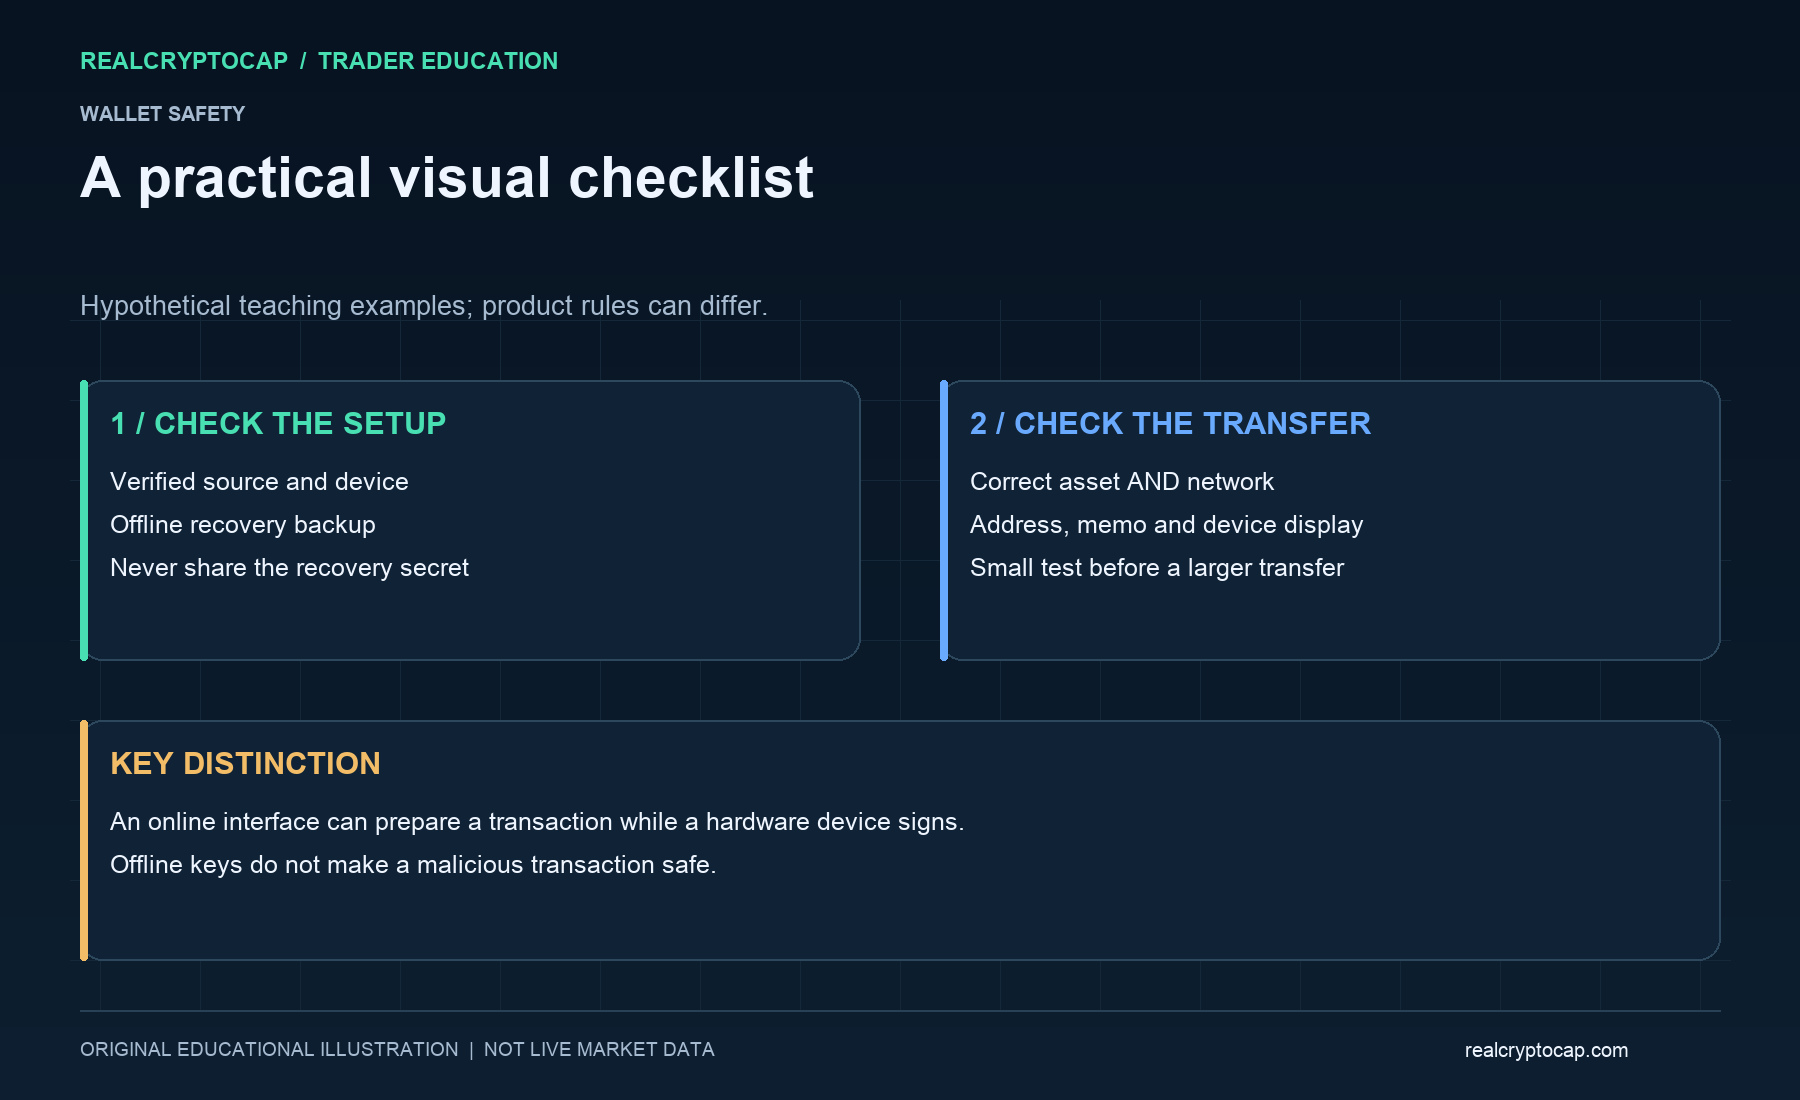
1. Comece pelo site verificado do provedor da carteira. Evite links de pesquisa patrocinados e mensagens de suporte não solicitadas. Se estiver comprando hardware, use o fabricante ou um vendedor autorizado e siga suas verificações de autenticidade. Rejeite um dispositivo fornecido com uma frase de recuperação pré-escrita.
2. Inicialize a carteira usando suas instruções oficiais. Crie o backup de recuperação offline se a carteira usar um. Nunca tire uma foto da frase semente, cole-a em chats, armazene-a em e-mails ou insira-a em um site que afirma verificar sua conta. Qualquer pessoa que possua o segredo de recuperação completo pode ser capaz de controlar os ativos.
3. Proteja o backup contra roubo, incêndio, água e descarte acidental. Considere as necessidades de recuperação de sua household sem divulgar segredos desnecessariamente. Uma frase secreta opcional introduz outra dependência crítica de recuperação: esquecê-la pode tornar os fundos inacessíveis.
4. Confirme o ativo, a rede e o endereço de recebimento. Alguns tokens existem em várias redes; endereços com aparência semelhante não garantem compatibilidade. Verifique se o destino requer uma memo ou tag de destino. Mantenha o suficiente do ativo nativo correto para as taxas de transação.
5. Envie primeiro um valor pequeno de teste. Verifique o recebimento na carteira e na rede pretendidas antes de enviar mais. Para assinatura por hardware, inspecione os detalhes do destinatário e da transação na tela do dispositivo confiável, quando suportado — não apenas na tela do computador.
O que o armazenamento a frio não resolve
Uma carteira de hardware ainda pode assinar uma aprovação prejudicial. Uma permissão ilimitada de token pode permitir que um contrato aprovado mova esse token posteriormente. Use uma carteira de interação separada, entenda as permissões e revise aprovações antigas com ferramentas verificadas. Não assuma que desconectar um site revoga uma permissão on-chain existente.
Se você suspeitar de uma violação, pare de assinar e pare de interagir com qualquer pessoa que ofereça resgate não solicitado. Use um dispositivo limpo e o guia oficial de incidentes do provedor; uma operação de recuperação pode, por si só, expor mais fundos se for apressada. Uma semente vazada não é reparada alterando a senha do aplicativo.
Respostas rápidas
Uma interface da web pode ser usada com armazenamento a frio? Sim: a interface pode preparar uma transação enquanto um dispositivo de hardware protege a chave de assinatura. O navegador sozinho não é o que torna a configuração fria.
Perder o dispositivo sempre significa perder os ativos? Não necessariamente. Um backup de recuperação válido pode restaurar o acesso usando uma carteira compatível, mas a falta de material de recuperação pode tornar a perda permanente. Nunca teste a recuperação divulgando segredos para outra pessoa.
Leia mais: https://realcryptocap.com/articles/crypto-spot-trading-beginners-guide. Use o https://realcryptocap.com/market-data da RealCryptoCap para contexto de mercado; não trate as classificações de mercado como classificações de segurança de carteira.
Fontes e leituras adicionais: CoinGecko, Carteira Quente vs. Carteira Fria — https://www.coingecko.com/learn/hot-wallet-vs-cold-wallet. A RealCryptoCap explica independentemente os conceitos; não há afiliação ou endosso implícito.